Gate防釣魚碼是你自己設的一串字,用來對照郵件,不是登入密碼,也不是 6 位驗證器碼。2023 年 2 月 6 日的設定頁寫,設好之後它會出現在 Gate 發出的全部郵件裡,沒有這串碼的郵件可能是詐騙。2026 年 9 月 7 日的學院頁把範圍寫成部分郵件,不是全部。兩句不要合成「每封信都一定有,沒有就是假的」。碼和你設的相同,仍然不要點郵件裡的連結。
人在香港,先看限制地區,再看這串碼。2024 年 11 月 22 日 11:26(UTC)的限制地區頁把香港列在名單裡,並寫可能限制或禁止全部或部分服務。同一刻寫成 UTC+8 是當天 19:26,不要當成兩次更新。名單寫「包括但不限於」,也可以不經通知就改。中國大陸在同一份名單上。設這串碼不改名單,也不要把香港地址改填成別的地區。
四頁的按鈕和句子不一樣
2023 年 2 月 6 日的設定頁路徑是:右上角頭像、Security verification、Password Management、Anti-Phishing Code,右邊的 Setup。字元要 4 到 20 位,字母和數字,不要特殊字元。接著輸入資金密碼,按 OK。這一頁寫全部郵件都會帶這串碼。沒有碼的郵件,用的詞是「可能是詐騙」。
2020 年 2 月 21 日的安全設置頁把入口寫成:右上角頭像、安全設置、高級安全項、防釣魚碼、開啟。啟用後可以關閉或修改。這一頁沒有印 4 到 20 位,也沒有寫要不要資金密碼。沒有這串碼的郵件,用的詞是「則為詐騙郵件」,比「可能是」更死。高級安全項和密碼管理不要收成同一個按鈕。
2021 年 9 月 13 日的防釣魚說明多寫了一個登入後的彈出提示:先看畫面上的碼是不是你以前設的;沒設過,就走「安全驗證」再到「密碼管理」。對了再按確認。這一頁沒有說每封郵件都有。它另給一個核對:頁尾「服務」,再進「官方驗證渠道」,用來查網址或一句話。那一格不是防釣魚碼本身。
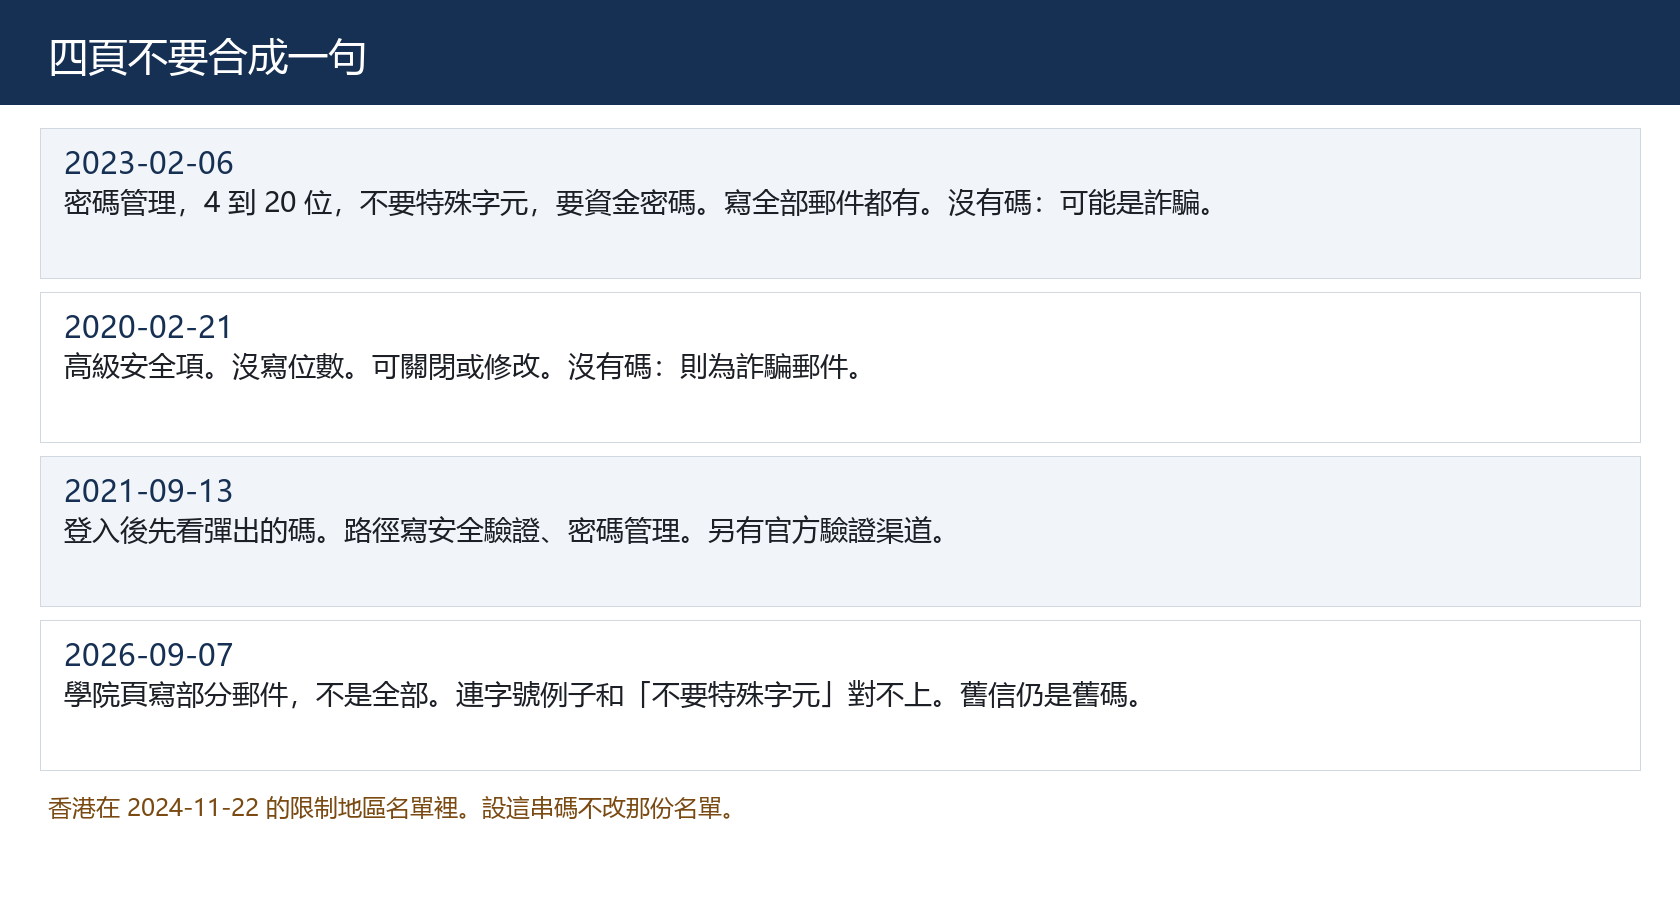
2026 年 9 月 7 日的學院頁寫的是部分官方郵件、特定郵件會顯示,不是全部。它舉的例子帶連字號。2023 年那頁寫不要特殊字元。不要把帶連字號的例子設進去,也不要把兩頁平均成「可以有連字號,也可以沒有」。學院頁還寫,換碼之後新郵件顯示新碼,舊郵件仍是寄出當時的那一串。對舊信要看寄出時間,不要用今天的碼去否定一封更早的信,也不要反過來。
Gate防釣魚碼對不上時先停
已經設過的人,對一封信先看三樣,不要只看標誌或版面。學院頁寫,標誌、按鈕和文字都可以被抄,抄的人拿不到你帳戶裡那一串,除非這串已經漏出去。
碼和你現在設的完全相同:這是一個正向信號,不是可以點連結的理由。
碼錯了、缺了,或和帳戶裡的不一樣:不要點信裡的登入、驗證、提現或重設密碼。
信是換碼之前寄的:用寄出那天的那一串來對,不要用今天的新碼。
碼相同仍要再看寄件網域和連結裡的網域。2021 年那頁的例子,是把另一段網域接在看起來像平台名字的字後面。網址裡出現那幾個字母,不等於這就是你要開的頁。不要點信裡的按鈕。學院頁寫,改自己打開 App,到通知、安全設定或帳單裡看有沒有這件事。郵件說帳戶有風險,帳戶裡卻沒有對應提示,就先停。
這串碼一旦出現在截圖、群組或聊天裡,別人就可以把它貼上假信。郵箱若被別人登入,舊信裡的碼也會被看到。學院頁因此寫,碼正確不能當成絕對安全。不要用姓名、郵箱前綴、手機尾數、123456、password,或登入密碼、資金密碼、驗證碼、私鑰、助記詞、API 密鑰來當這串字。換手機通常不用重設,學院頁寫它綁的是帳戶,不是某一台裝置。
它不是驗證碼,也沒有寫 24 小時
驗證器裡的 6 位會變,用來做登入、提現或改安全項。這串防釣魚字不會每次變,也不拿來授權那些操作。兩樣對不上時,先看是不是點開了別的帳戶那一條,步驟見驗證器打不開時怎麼分。短片只示範入口,按鈕仍以你看到的說明頁為準,見二階段驗證和防釣魚碼。
2023 年那頁在設定時要你輸入資金密碼。這是當時那一頁的確認,不是資金密碼頁上的 24 小時。2020 年安全設置頁把 24 小時保護期寫在綁定或更換手機、驗證器、郵箱,以及修改登入密碼、資金密碼之後:這段時間不能做法幣交易和提現。防釣魚碼那一段沒有印這 24 小時。不要因為設了一串碼,就把它加成提現鎖定。資金密碼和登入密碼仍是兩組,見資金密碼管什麼。
2021 年那頁寫,客服不會問密碼、簡訊和二步驗證,也不會向用戶收款或提供代投。有人在郵件或私訊裡跟你要這串碼、驗證碼或資金密碼,先停。已經在不明頁面輸入過密碼的,那一頁寫要立刻改登入密碼和資金密碼,並且不要再交驗證碼。人在限制地區,這一句不是開戶步驟。
人在香港,設了碼不改名單
限制地區頁寫的是可能限制或禁止全部或部分服務,並要你再看用戶協議。本站身份驗證把協議第 2.5 條讀成:人在名單內應停止存取和使用。幫助頁是「可能限制或禁止」,協議那條是停止使用。兩句不要合成「設了碼就能用」。返現改的是交易成本裡的一部分,不讓一封郵件變成真的,也不改這份名單。
對信時只留四步:看碼和自己設的是否相同,看這封信是不是換碼前寄出的,看寄件網域,然後自己打開帳戶看有沒有這件事。沒有碼,或碼錯了,不要點連結,也不要把碼回給來信的人。4 到 20 位、不要特殊字元,只按 2023 年 2 月 6 日那一頁;你畫面上的按鈕若寫的是高級安全項,就不要改口叫成密碼管理。